1,3 million de boîtiers Android infectés par une backdoor chinoise
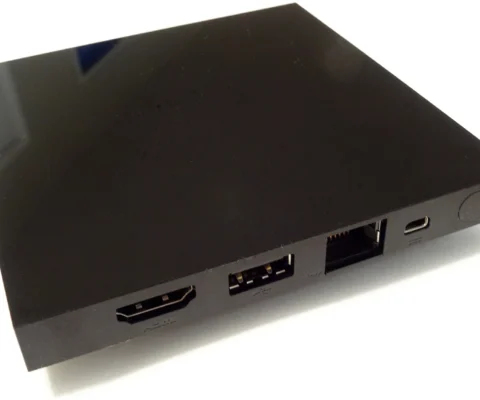
Plus de 1,3 million de dispositifs Android basés sur des boîtiers de streaming ont été exploités sans le savoir de leurs utilisateurs, faisant l’objet d’une vaste campagne de fraude publicitaire. Les enquêtes menées par Synthient et corroborées par Google révèlent que le fabricant chinois Videostrong Technology a intégré une porte dérobée, nommée X.CPE, directement dans la firmware de ces appareils.
Ce mécanisme malveillant, fonctionnant sous le nom de com.oemservice, permet aux opérateurs d’avoir un accès total au système. Synthient a pu analyser, par exemple, un modèle MECOOL KM9PRO Max, démontrant que cette backdoor confère des privilèges système extrêmes, allant de l’exécution de code à la gestion de fichiers, d’après son dépôt de recherche public.
Les fabricants de cette trempe, qui faisaient partie des partenaires certifiés de Google jusqu’à récemment, auraient délibérément contourné les vérifications de sécurité. L’infection n’était pas un accident de développement ; elle était ancrée dès la première mise en fabrication. Une fois démarré, l’appareil contacte un serveur de commande et de contrôle (C2), comme anyevonline.com, recevant en retour des informations de messagerie MQTT pour recevoir des tâches.
Le rôle des proxy et des SDK malveillants
Une fois sous contrôle, ces boîtiers servent de relais pour des opérations illicites. On parle ici de deux usages principaux : la fraude publicitaire et l’utilisation en tant que proxy résidentiel. Les opérateurs injectent des charges utiles malveillantes via ce canal MQTT, y compris des modules de SDK de proxy comme ceux de Appsalt ou Honeygain, qui permettent de masquer l’origine du trafic. Les sites web consultés semblent alors provenir de l’adresse IP d’un foyer domestique lambda, ce qui est parfait pour dissimuler des campagnes de clics frauduleux.
Le composant central distribué est souvent un bundler appelé Nexus. Ce dernier regroupe plusieurs souches de malware en une seule application. Les mises à jour de Nexus ont permis d’ajouter et de retirer divers SDK de proxy.
Conséquences et réactions des géants du numérique
Suite à ces découvertes, Google a rompu ses relations avec Videostrong. Le fabricant, ainsi que ses futures filiales, est désormais banni de la production de dispositifs Android certifiés ou de la fourniture de logiciels à d’autres partenaires certifiés. Google a également pris des mesures contre l’infrastructure du botnet, ciblant les serveurs de X.CPE et les domaines associés aux programmes malveillants installés.
Synthient recommande aux utilisateurs de ces appareils de les déconnecter du réseau et de les détruire définitivement, car la backdoor est profondément ancrée dans le système. Un simple retour aux paramètres d’usine ne suffit pas à éliminer la malware.
Le fabricant, qui se présentait comme un leader en robotique IA, a été associé à des documents signés par Owen Cao, directeur R&D de Videostrong Technology Co., lors de l’investigation sur le répertoire public accessible via le serveur C2.
Sources
- public-research/2026/11/Videostrong/README.md at main · synthient/public-research, github.com
- The Internals of a Badbox Operation | Synthient, synthient.com
- Android TV: 1,3 Millionen Geräte ab Werk verseucht, ComputerBase, 5 novembre 2026
- TV-Boxen und mehr: 1,3 Millionen Android-Geräte mit Backdoor verkauft, Golem, 3 novembre 2026