Node.js détaille son calendrier de versions et de support LTS
Les équipes de GitHub ont clarifié le calendrier de sortie de Node.js, définissant les statuts Alpha, Current et Active LTS pour les prochaines années. Ce réajustement du cycle de vie des versions impose une structure plus nette aux projets, notamment pour les mainteneurs de librairies.
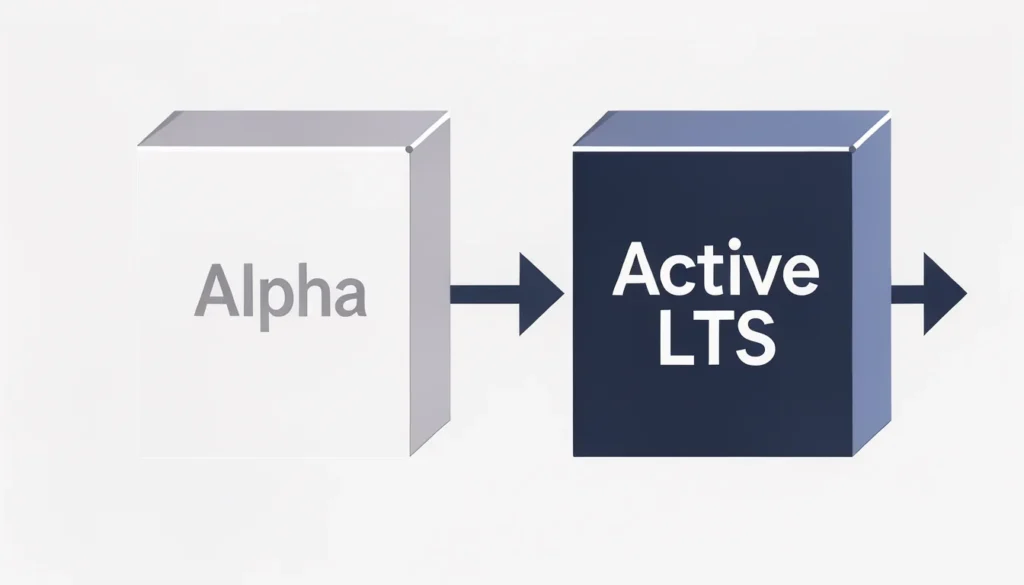
À partir de Node.js 27, chaque nouvelle ligne de version passe par une phase « Alpha » avant sa première sortie « Current », et toutes les lignes sont destinées à atteindre le statut LTS. Les versions précédentes, jusqu’à Node.js 26, ne suivent pas ce parcours ; elles n’ont pas connu de phase Alpha ni Active LTS. Les définitions sont précises : l’Alpha est destiné aux auteurs de librairies et aux pipelines d’intégration continue, car son API et son ABI peuvent changer entre les versions. Le Current intègre les changements non majeurs, tandis que l’Active LTS apporte des correctifs stables audités. La phase Maintenance, réservée aux versions antérieures, se concentre sur les correctifs critiques et de sécurité.
Le tableau récapitulatif des lignes de versions, selon github.com, donne des repères clairs. Par exemple, la version 22.x, nommée Jod, est en Maintenance LTS avec une fin de vie prévue pour le 30 avril 2027. En comparaison, la ligne 24.x, Krypton, est également en Maintenance LTS et devrait être supportée jusqu’au 30 avril 2028. Ce cadencement est essentiel pour toute organisation planifiant ses migrations.
La gestion des risques et la politique de sécurité
Ce réaménagement des versions coexiste avec une politique de sécurité bien établie. En cas de découverte d’une faille, le protocole exige de signaler le bug via HackerOne. Normalement, un accusé de réception est envoyé sous cinq jours, et une réponse plus détaillée dans dix jours, bien que ces délais puissent s’allonger durant les vacances.
Le processus de correction est rigoureux : une fois le bug validé sur toutes les versions supportées, les correctifs sont préparés localement en attendant la date d’embargo. Une demande de CVE est ensuite déposée. Typiquement, l’embargo est fixé soixante-douze heures après l’émission du CVE, assurant une coordination entre les correctifs et l’annonce publique.
Les chercheurs en sécurité doivent respecter des règles strictes. Les tests doivent se faire dans des environnements contrôlés, sans toucher aux systèmes de production sans autorisation préalable. De plus, les rapports doivent fournir des étapes de reproduction claires et un code minimum de preuve de concept, sans aucun payload malveillant.
Les implications pour l’écosystème
Si le calendrier de support est désormais exposé, les développeurs peuvent mieux anticiper la fin de vie de leurs dépendances. D’ailleurs, dans le contexte plus large de la gestion des vulnérabilités, on observe des incidents majeurs. En octobre 2026, des rapports faisaient état de plus d’un millier de correctifs de vulnérabilités en une seule journée, illustrant la pression constante sur la maintenance des systèmes.
Parallèlement, la sécurisation des infrastructures montre une vigilance accrue. Google Cloud a récemment publié des notes de version indiquant des correctifs de sécurité pour divers composants Apigee, notamment le retrait de racines de confiance compromises, ce qui souligne que la sécurisation des couches d’infrastructure est un travail continu, même en parallèle des mises à jour de langage.
Le respect des politiques de support, qu’elles soient celles de Node.js ou des fournisseurs de cloud, impose une discipline de mise à jour. Il reste à voir comment les équipes de développement vont absorber cette nouvelle rigueur du cycle Alpha/Current/LTS dans la pratique quotidienne des projets open source.
Sources
- GitHub – nodejs/Release: Node.js Release Working Group, github.com
- node/SECURITY.md at main · nodejs/node, github.com
- Wednesday, November 11, 2026 Security Releases, Node.js, 3 novembre 2026 (contenu sous licence CC BY 4.0)
- Security briefing: October 2026, Sysdig, 3 novembre 2026
- November 01, 2026, Google Cloud, 1 novembre 2026