Anthropic étend son programme de vérification cybernétique pour les professionnels
Anthropic lance une version étendue de son Programme de Vérification Cybernétique (CVP), offrant désormais aux professionnels de la sécurité accès à des capacités cybernétiques avancées et réduisant certains classificateurs de blocage. Ce programme se décline en trois niveaux d’accès, permettant aux équipes de sécurité de choisir le niveau adapté à leurs missions.
La cybersécurité est, par nature, à double usage. Les outils qui aident un défenseur à trouver et corriger une vulnérabilité peuvent aussi servir à un acteur malveillant pour l’exploiter. C’est pourquoi les modèles accessibles au grand public, comme Claude Opus 5.5 ou Claude Sonnet 5.5, possèdent des garde-fous conservateurs qui bloquent la plupart des travaux cybernétiques. Pourtant, les défenseurs ont besoin des outils les plus puissants pour sécuriser leurs systèmes.
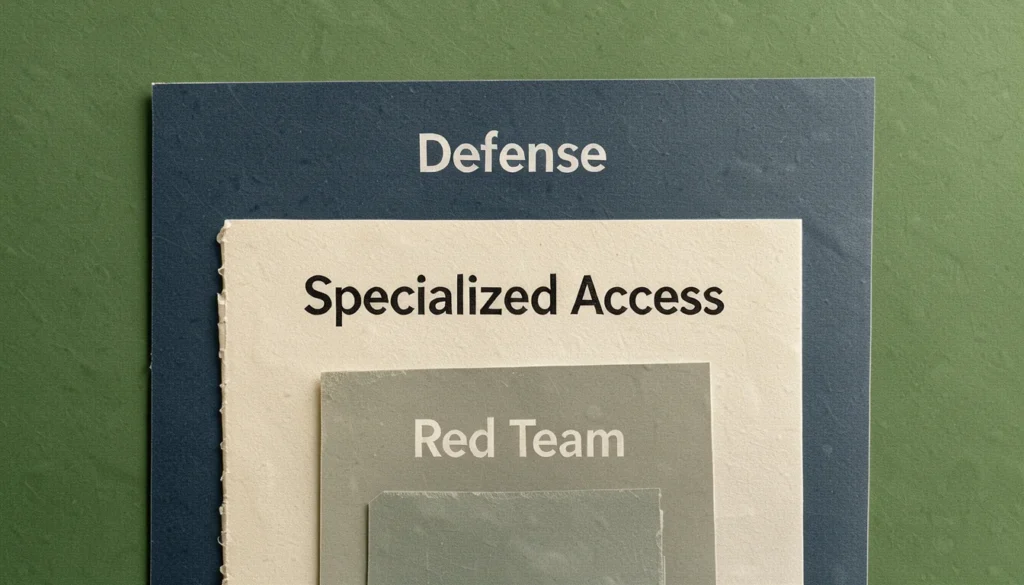
L’entreprise intègre ainsi ses anciens programmes, Project Glasswing et le CVP, dans cette offre unique. Les nouveaux paliers définissent clairement les cas d’usage. Le niveau « Defense Access » est destiné aux tâches défensives : réponse aux incidents, analyse de malwares ou validation de vulnérabilités. Il s’adresse aux équipes de sécurité d’entreprises, d’universités ou d’opérateurs d’infrastructures critiques. Les organisations éligibles peuvent espérer une réponse aux candidatures en quelques jours.
Différenciation des profils d’intervention
Pour les opérations plus offensives légitimes, le niveau « Red Team Access » est introduit, couvrant les tests d’intrusion autorisés. Les organisations de ce niveau ne peuvent tester que les systèmes pour lesquels elles ont une autorisation. Anthropic précise que même dans ce cadre, des actions pouvant causer un dommage physique ou une perturbation massive, comme le déploiement de ransomware, resteront bloquées. Le processus de validation pour ce niveau est plus long, s’étendant sur quelques semaines.
Le sommet de cette structure est le « Specialized Access ». Ce niveau, qui connaît le moins de blocages, est réservé à un nombre limité d’organisations vérifiées. Elles sont autorisées à tester des systèmes vitaux, tels que les réseaux de télécommunication ou les systèmes de contrôle des centrales électriques. Pour ce palier, les demandes sont examinées en profondeur en collaboration avec le gouvernement américain. Les anciens membres de Project Glasswing y sont automatiquement transférés.
Garde-fous et usages du code
Si l’annonce du CVP concerne la défense, d’autres développeurs notent une intensification des garde-fous sur les modèles grand public. Des développeurs ont récemment rapporté que Claude Code refusait systématiquement de travailler sur la reproduction de jeux existants, invoquant une instruction contre cette activité. Le propriétaire de Conflict Simulations LLC a souligné que « une catégorie de règle globale contre ‘les jeux’ ne fait pas la distinction entre piratage et commande professionnelle pour le détenteur des droits » (The Next Web).
Parallèlement, d’autres blocages ont été observés : les sécurités cybernétiques ont signalé du code anti-triche dans des jeux ou des revues de sécurité internes. Ces restrictions s’inscrivent dans la politique générale d’Anthropic. En parallèle, les équipes de Claude Code expliquent qu’il n’est plus nécessaire qu’un membre de l’équipe conserve un modèle mental complet de toute la base de code ; lorsqu’un besoin d’explication surgit, Claude est sollicité pour générer un éclairage ciblé sur cette partie précise du système (InfoQ).
Ces ajustements sur les garde-fous coïncident avec une plus grande intégration de ces outils dans des environnements comme Android, où Google donne accès à ses outils de développement à ses concurrents (The New Stack).
Sources
- Expanding the Cyber Verification Program, anthropic.com
- Developers say Claude Code now refuses work on recreating existing games, The Next Web, 1 novembre 2026
- Anthropic Says Nobody Needs a Mental Model of Claude Code. Practitioners Are Testing That, InfoQ, 29 octobre 2026
- Google just handed its rivals the keys to Android, The New Stack, 28 octobre 2026